 English
 Türkçe
 Azərbaycanca
Ce qui est — et n'est pas — conservé pour l'API et les agents, avec preuves issues de vrais enregistrements.
L'API Noxery sert non seulement aux appels simples, mais aussi aux applications CLI et agents. Comme ces outils peuvent recevoir des permissions étendues (terminal, fichiers), il est normal de se demander si les contenus envoyés au modèle sont stockés chez nous.
Cet article explique simplement ce qui est — et n'est pas — conservé. Les captures ci-dessous sont de vrais enregistrements d'une requête fictive créée pour ce test ; aucune donnée réelle d'utilisateur.
Que conservons-nous ?
- Heure de la requête
- Modèle utilisé
- Tokens d'entrée, de sortie et totaux
- Une ligne d'usage par requête (les limites en sont calculées)
- En cas d'erreur : code d'erreur et texte raccourci et masqué
- Compteurs de limite de débit
Que ne conservons-nous pas ?
- Contenu des prompts / messages
- Corps de requête
- Copies persistantes des fichiers envoyés via un agent
- Journaux de contenu des sorties terminal
- Clés API en clair
Nous ne prétendons pas « aucune donnée » : les métriques ci-dessus servent aux limites et quotas.
Si vous utilisez un agent ou CLI
Les permissions données à un agent ne sont pas celles de l'API Noxery. Accorder terminal ou fichiers à un CLI/agent, c'est l'accorder à cette application ; l'API Noxery ne peut pas atteindre votre ordinateur seule. Mais si l'agent lit un fichier et l'envoie au modèle, ce contenu fait partie de la requête API.
Comment l'avons-nous vérifié ?
Nous avons envoyé une requête de test fictive créée uniquement pour cette annonce et vérifié ses enregistrements d'usage côté Noxery. Les images ci-dessous sont de vrais enregistrements de ce test, expurgés des informations sensibles.
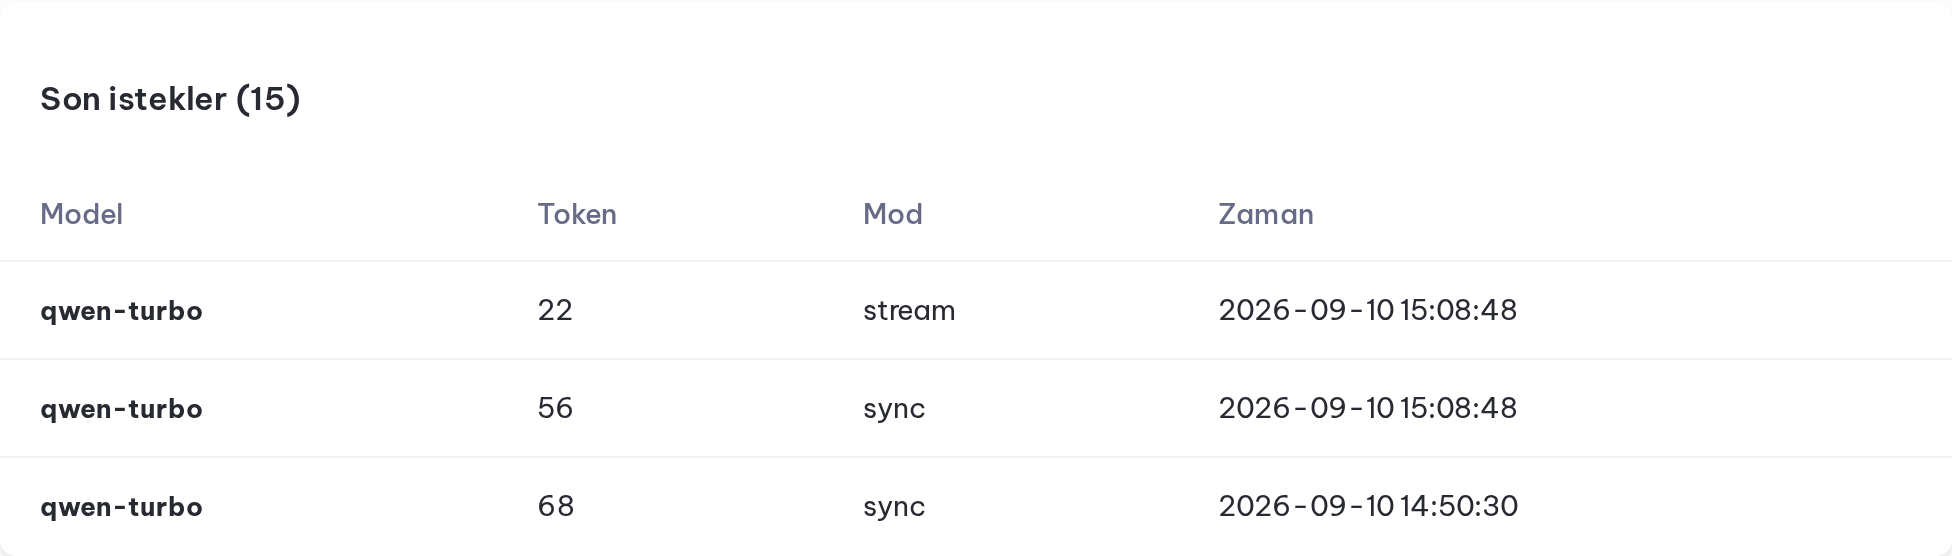
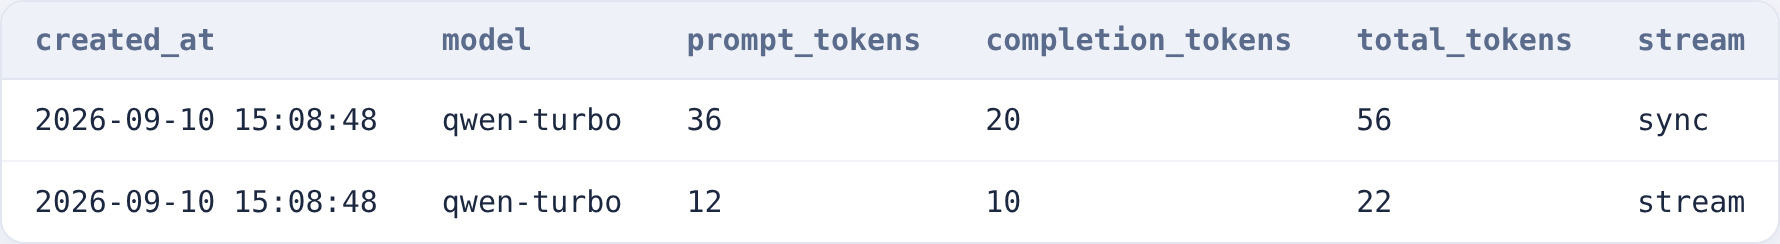
Qu'est-ce qui est écrit en base pour une requête API ?
Le tableau ci-dessous provient des vrais enregistrements d'usage de deux requêtes de test envoyées uniquement pour cette annonce :
| Heure | Modèle | Tokens d'entrée | Tokens de sortie | Total | Mode |
|---|---|---|---|---|---|
| 2026-09-10 15:08:48 | qwen-turbo | 36 | 20 | 56 | sync |
| 2026-09-10 15:08:48 | qwen-turbo | 12 | 10 | 22 | stream |
Les lignes ci-dessus sont issues des vrais enregistrements de requêtes de test créées uniquement pour cette annonce. Les champs identifiant l'utilisateur, la clé API et l'infrastructure sont masqués pour des raisons de sécurité.
Aucun champ des enregistrements d'usage ne stocke prompts, messages ou corps de requête.
Comment les données sont-elles protégées ?
L'usage API/agent et le chat web sont protégés différemment.
Chat web : Pour pouvoir vous réafficher votre historique, contenus des messages et titres sont stockés chiffrés de façon réversible. Le chiffrement utilise AES-256-GCM avec un nonce aléatoire par enregistrement et vérification d'intégrité. Les données ne sont déchiffrables que par l'application en cas de besoin ; la clé elle-même n'est stockée ni en base ni côté frontend.
Clés API : Les clés ne sont pas chiffrées comme le chat. La clé brute n'est jamais stockée en base ; un condensat SHA-256 à sens unique sert à la vérification. La clé d'origine ne peut pas en être retrouvée. La clé brute n'est montrée à l'utilisateur qu'au moment de sa création.
En résumé
Les métriques techniques nécessaires au fonctionnement de Noxery et au calcul des limites sont conservées. Les prompts et messages envoyés via l'API ne sont pas stockés comme journaux d'usage persistants.
Si vous accordez de larges permissions à un agent, donnez-lui uniquement le nécessaire — quelle que soit l'API — et n'envoyez pas d'informations critiques au modèle.